
深度解构 Claude Code:下一代 AI Agent 系统的工程标准与设计空间
Dive into Claude Code: The Design Space of Today's and Future AI Agent Systems
本文对 Anthropic 的代理编码工具 Claude Code 进行了深度的架构逆向分析,提出了一个包含五个核心人类价值和十三个设计原则的 AI Agent 框架,并详细解析了其由循环引擎、权限系统、五层上下文压缩管道和多机制扩展组成的 Agent 拓扑结构。
AI 辅助编程正从“补全时代”进化到“Agent 时代”。Anthropic 最近发布的 Claude Code 代表了这一领域的顶尖工程实践。本文将基于对 51.2 万行 TypeScript 源码的逆向分析,拨开 AI 幻觉的迷雾,揭示 Agent 系统背后的硬核工程学。
1. TL;DR:Agent 是 1% 的智能加上 99% 的工程
很多人认为 Agent 的核心是复杂的 Prompt 或逻辑链。但 Claude Code 的架构给出了相反的答案:** reasoning 层极其薄弱(仅占代码量的 1.6%),而周围的确定性基础设施(Harness)占用了 98.4% 的工作量。** 其精髓在于:不仅是模型在思考,更是系统在控制。
2. 核心架构:While-True 循环与五层防御
Claude Code 的运行模型本质上是一个简单的 while-true 状态机。但是,为了让这个状态机不因 Token 溢出或权限失控而崩溃,它设计了一个精密的“漏斗型”分层治理体系。
2.1 上下文分级流水线 (Context Management)
如何让 Agent 记住长达几天的开发任务?Claude Code 没有使用单一的 RAG,而是设计了由轻到重的 五层压缩流水线:
- Budget Reduction: 强制限制单个工具输出的大小。
- Snip: 剪掉久远的、不相关的历史片段。
- Microcompact: 基于缓存感知的微观压缩。
- Context Collapse: 一种虚拟投影技术,让模型看到过去总结的同时保留底层数据链接。
- Auto-compact: 最后的手段,调用 LLM 对整个对话进行语义化摘要。
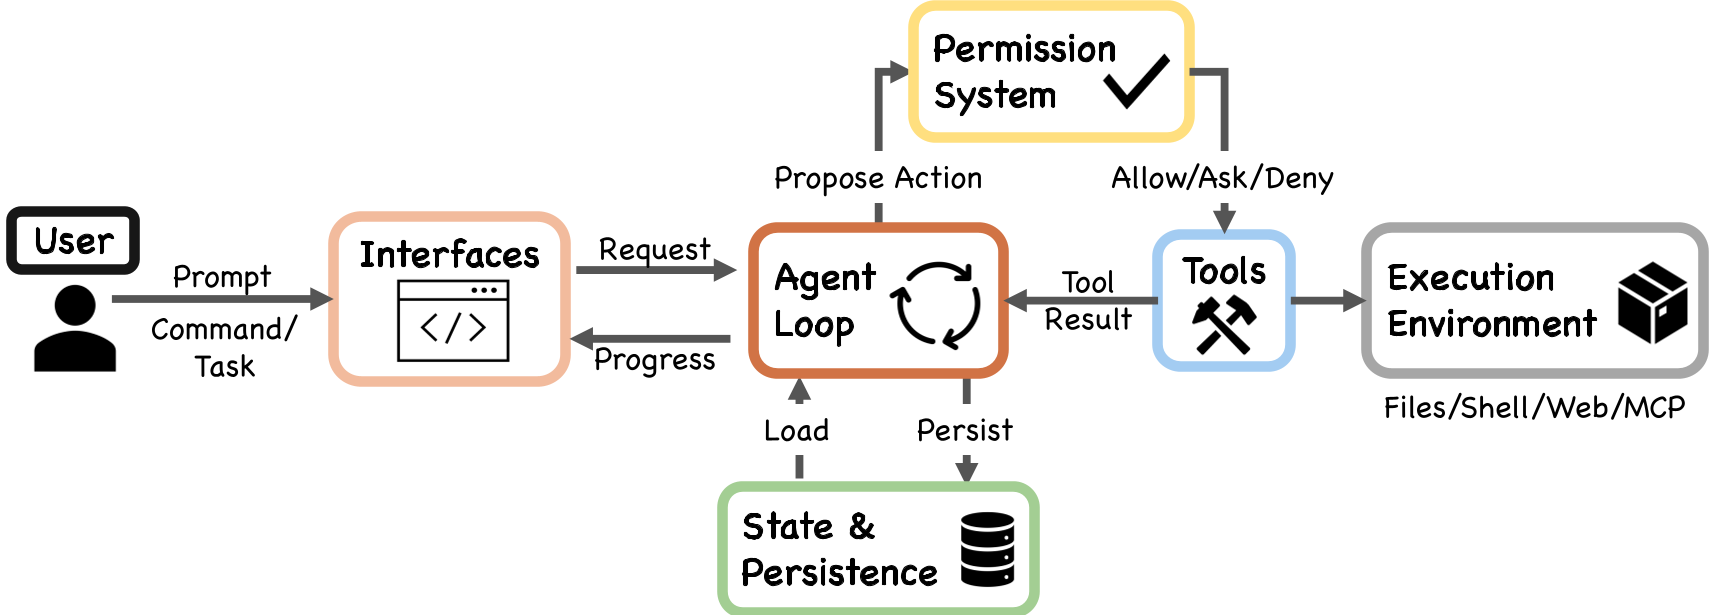 图 1:Claude Code 高层系统结构,展示了用户接口、推理循环、权限系统与执行环境的解耦。
3. 权限系统的“拒绝优先”原则 (Deny-First)
在编码场景下,误删文件或泄露 API Token 是致命的。Claude Code 建立了一个多层的权限网关。
- 动态信任模式:从
plan(仅计划不运行)到acceptEdits(自动通过编辑请求)再到bypassPermissions,形成了一个信任梯度。 - 拒绝优先逻辑:代码中通过
permissions.ts强制规定,拒绝规则永远优于允许规则。即使你设置了全局允许,特定的黑名单也会生效。 - Auto-mode 分类器:系统引入了一个专门的子模型(ML Classifier),在用户犯迷糊点击“允许”之前,先进行一次安全性评估。
4. 扩展机制:MCP 与插件的协同
Claude Code 通过四种机制平衡了扩展性与 Context 成本:
- MCP (Model Context Protocol): 处理外部服务的高成本工具集成。
- Skills: 注入特定领域的指令(Low Context cost)。
- Hooks: 针对 27 种生命周期事件进行无侵入拦截。
- Plugins: 作为上述所有能力的打包分发容器。
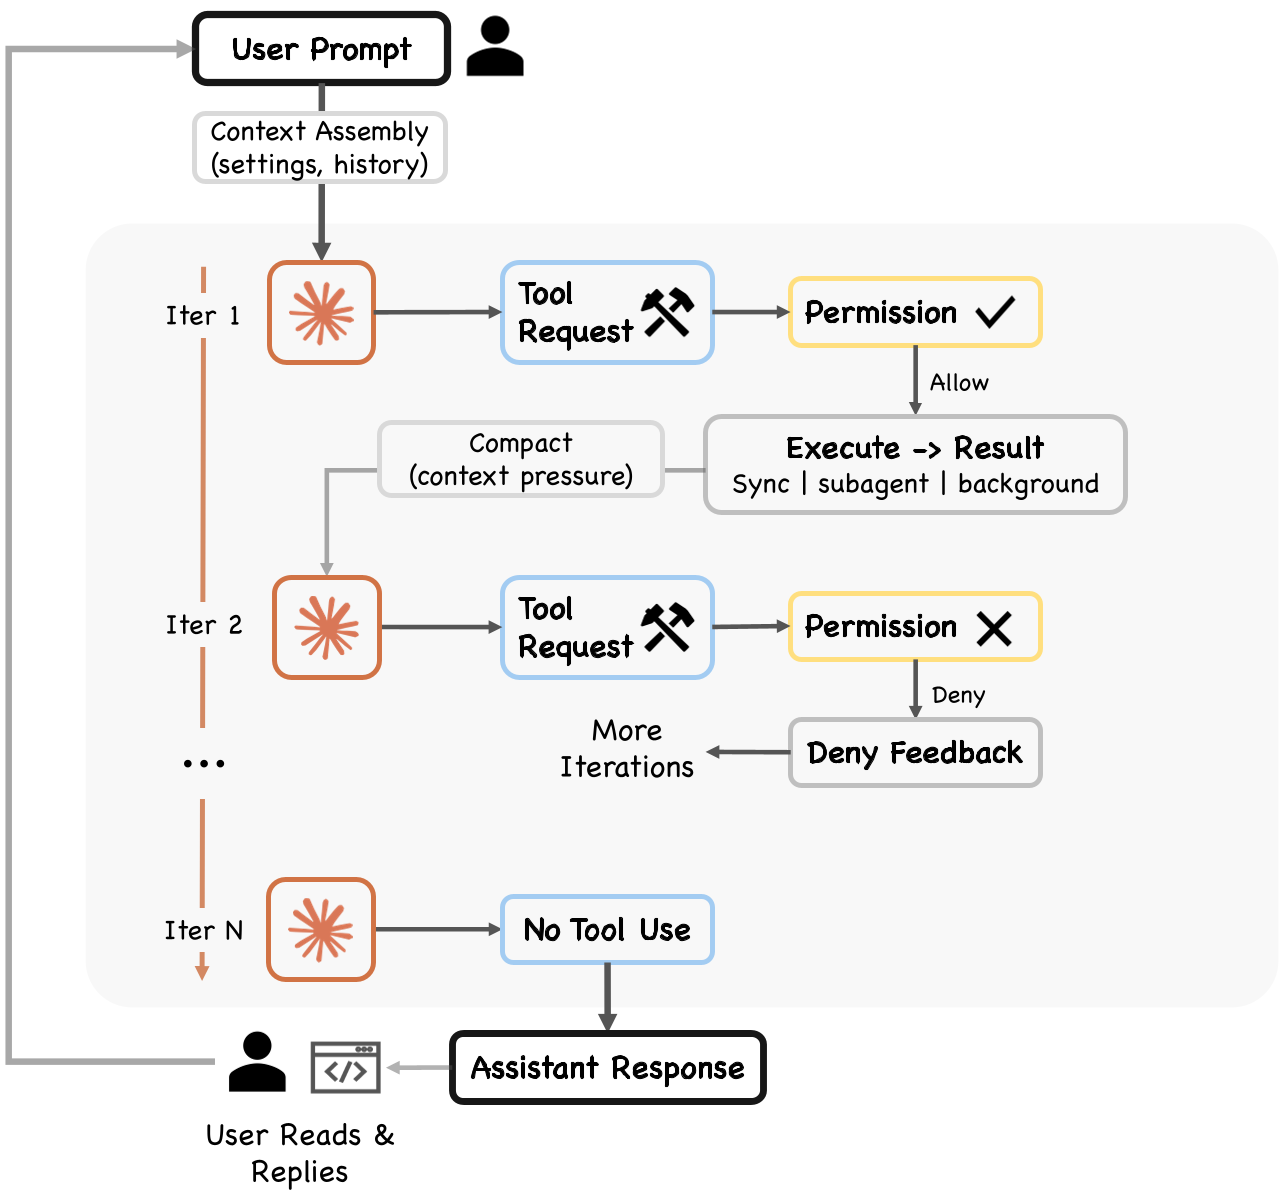 图 2:Agent 运行时的 Turns 流转,详细描述了从 Context 组装到工具执行的完整闭环。
5. 深度洞察:能力的放大 vs. 认知的萎缩
作为资深技术主编,我不得不指出这篇论文中一个极具警示意义的观点:监督悖论(Paradox of Supervision)。
虽然 Claude Code 将 27% 的原本无法完成的任务变成了可能,但实证研究发现:
- AI 辅助开发者的理解力得分平均下降了 17%。
- 代码库的复杂度在引入 Agent 后可能会激增 40.7%。
- Agent 往往倾向于“局部最优”决策,而缺乏对全局架构长期一致性的把控。
6. 总结
Claude Code 的设计证明了:一个成功的生产级 Agent 系统,必须像操作系统(OS)一样管理资源。 它不再仅仅是一个对话窗口,而是一个具备权限管理、内存动态分页和子进程调度(Subagent Delegation)能力的“智能内核”。
对于未来的开发者,架构设计的重点将从“如何写 Prompt”转向“如何构建一个能容忍模型幻觉、保护环境安全、并高效管理上下文的确定性架构”。
Takeaway: 未来,能够定义 Agent 环境边界的工程师,将比只会写 Prompt 的人更具竞争力。